해당 장비가 여러 기관과 기업에 공급된 만큼 취약 버전을 업데이트하지 않은 장비에서 추가 피해가 발생할 가능성도 제기된다.
| ▲ 국내 네트워크·보안 장비업체 파이오링크가 네트워크 장비 'PAS-K' 일부 구버전에서 보안 취약점을 악용한 공격 사례를 확인하고 최신 버전으로 업데이트할 것을 권고했다. <파이오링크> |
30일 보안업계 취재를 종합하면 최근 해커들이 파이오링크 PAS-K 구버전의 취약점을 이용해 장비에 가상자산 채굴용 악성코드를 설치하고, 감염 장비를 원격으로 조종할 수 있는 '봇넷'에 편입하는 사이버 침해 사고가 확인됐다.
파이오링크는 애플리케이션 전송 컨트롤러(ADC), 웹방화벽, 보안스위치 등 네트워크·보안 장비와 솔루션을 공급하는 기업이다.
PAS-K는 이용자가 몰릴 때 접속량을 여러 서버로 나눠 과부하를 막고, 서비스를 안정적으로 운영하도록 하는 ADC 장비다. 분산서비스거부(DDoS) 공격 방어와 서버 정보 은폐 등의 기능도 갖췄다.
외부 공격자는 시리아 수자원 관련 시스템에 먼저 침투한 뒤, 이 과정에서 파이오링크 장비의 취약점을 파악·분석했다. 이어 국내에서 같은 장비를 사용하는 곳으로 공격을 확대한 것으로 전해졌다.
악성코드를 내려보내고 감염 장비에 명령을 전달하는 명령제어(C2) 서버와 공격에 사용된 인터넷주소(IP)도 시리아에 있는 것으로 파악됐다. 관련 악성코드와 C2 서버 프로그램을 수 시간 단위로 업데이트하는 등 공격 수법도 계속 바꾼 것으로 알려졌다.
파이오링크 관계자는 비즈니스포스트에 "가상자산 채굴에 필요한 시스템 자원을 확보하기 위해 장비의 중앙처리장치(CPU)와 전력 등을 몰래 사용한 공격"이라며 "현재 확인된 장비들은 서비스가 정상적으로 제공되고 있다"고 말했다.
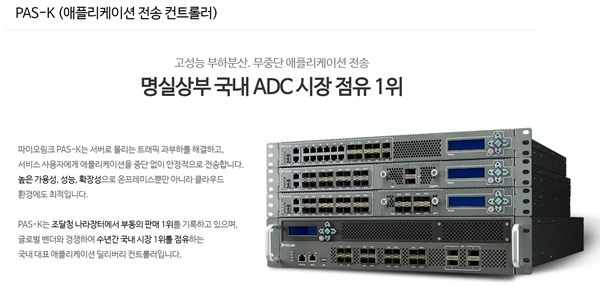
| ▲ PAS-K가 공공과 민간에 폭넓게 보급된 만큼 취약 버전이 추가로 남아 있을 가능성이 있어 전수조사를 통해 추가 피해 여부를 확인할 필요가 있다는 지적이 나온다. <파이오링크> |
파이오링크는 지난 28일 이번 사이버 침해사고 사실을 전달받아 관련 내용을 파악한 뒤, 29일 홈페이지에 'PAS-K 구버전 취약점 관련 PLOS 업데이트 권고'를 게시했다.
회사는 공지문에서 "PAS-K 구버전의 과거 취약점을 이용해 원격 명령을 실행하고 채굴 악성코드를 설치한 사례가 확인됐다"며 취약 버전을 사용하는 고객에게 최신 운영체제(OS)와 보안 패치를 적용할 것을 권고했다.
이번 취약점의 영향을 받을 수 있는 제품은 PAS-K 10개 모델의 일부 구버전이다.
회사 측에 따르면 문제가 된 소프트웨어는 2016년 배포된 버전으로, 같은 해 12월 이후 업데이트된 버전에서는 해당 취약점이 발생하지 않는다.
파이오링크 관계자는 "회사는 최신 OS와 보안 패치를 계속 배포하고 파트너사를 통해 고객사에 업데이트 내용을 전달하고 있다"며 "이번 문제는 구버전 OS를 계속 사용한 장비에서 발생한 것"이라고 말했다.
문제는 취약 버전의 PAS-K가 공공과 민간에 추가로 남아 있을 가능성이다.
파이오링크는 PAS-K가 조달청 나라장터 판매 1위를 기록했으며 수년 동안 국내 ADC 시장 점유율 1위를 유지하고 있다고 설명했다. 국가·공공기관의 네트워크 장비 도입에 필요한 보안기능 확인서도 획득했다.
국내 보안 업계 관계자는 비즈니스포스트에 "PAS-K는 이용자가 몰리면 접속량을 여러 서버에 분산하는 장비로 모든 데이터가 이 장비를 거치는 구조"라며 "해당 모델이 설치된 곳이 한 두 군데가 아닌 만큼 전수 조사를 하면 공공과 민간에서 추가로 확인되는 장비가 있을 수 있다"고 말했다. 조승리 기자